
TAK Server — основа багатьох оперативних картин: тут сходяться позиції, чати, файли та відеопосилання ваших команд. Тож і захищати сервер потрібно відповідно — незалежно від того, чи працює він на VPS у хмарі, у власному дата-центрі чи в мобільному варіанті безпосередньо на місці. У цьому практичному посібнику ми покажемо, як привести безпеку TAK Server до рівня 2026 року: від брандмауера, сертифікатів і QR-реєстрації до оновлень, Federation і резервного копіювання.

Фундамент: тріада CIA в безпеці серверів
Основа будь-якого ефективного захисту сервера — так звана тріада CIA. Ці три базові принципи інформаційної безпеки допоможуть вам правильно оцінити кожен захід для вашого TAK Server.
Confidentiality (конфіденційність)
Отримувати доступ до даних TAK Server і змінювати їх можуть лише уповноважені особи. Це забезпечують надійна автентифікація, чітко розподілені права та групи, а також продумане управління сертифікатами. Для доступу до самого сервера діє правило: SSH-ключі замість паролів.
Integrity (цілісність)
Дані не повинні змінюватися ні випадково, ні зловмисно. Регулярні перевірки безпеки, інструменти аудиту, контрольні суми та повне журналювання всіх змін роблять несанкціоноване втручання помітним.
Availability (доступність)
Особливо під час операції система має бути доступною для авторизованих користувачів будь-якої миті. Для цього потрібні захист від DoS-атак, моніторинг, перевірені резервні копії та резервування — наприклад, додатковий сервер на місці, як-от mobile HQ від TAK Hub. Так ваш TAK Server працюватиме навіть тоді, коли інфраструктура в районі операції виходить з ладу.
Багаторівневий підхід до безпеки
Жоден окремий захід сам по собі не захищає TAK Server. Ефективною є лише взаємодія кількох рівнів: периметр мережі, сервер, сертифікати, клієнти та організаційні заходи.
Захист периметра сервера
Перша лінія оборони — суворо налаштований брандмауер: усе заблоковано, відкрито лише те, що вам справді потрібно. У стандартній конфігурації це:
- порт 8089 (TLS) для потокового з’єднання TAK-клієнтів;
- порт 8443 (HTTPS із клієнтським сертифікатом) для адмін-панелі, API та WebTAK;
- порт 8446 (HTTPS без клієнтського сертифіката) для реєстрації сертифікатів (enrollment) і входу за логіном та паролем;
- порти 9000/9001 для Federation — лише якщо ви справді підключаєтеся до інших серверів.
Незашифровані входи, як-от TCP/UDP на порту 8087, залишаються вимкненими. Адмін-панелі не місце у відкритому інтернеті: вона має бути доступна лише через VPN, наприклад WireGuard, — так само, як у наших рішеннях для відеотрансляцій у середовищі TAK. Для WebTAK додатковий рівень захисту дає зворотний проксі (reverse proxy). Якщо розмістити сервер у DMZ, він буде додатково ізольований від інших сегментів мережі.
Безпека сервера в деталях
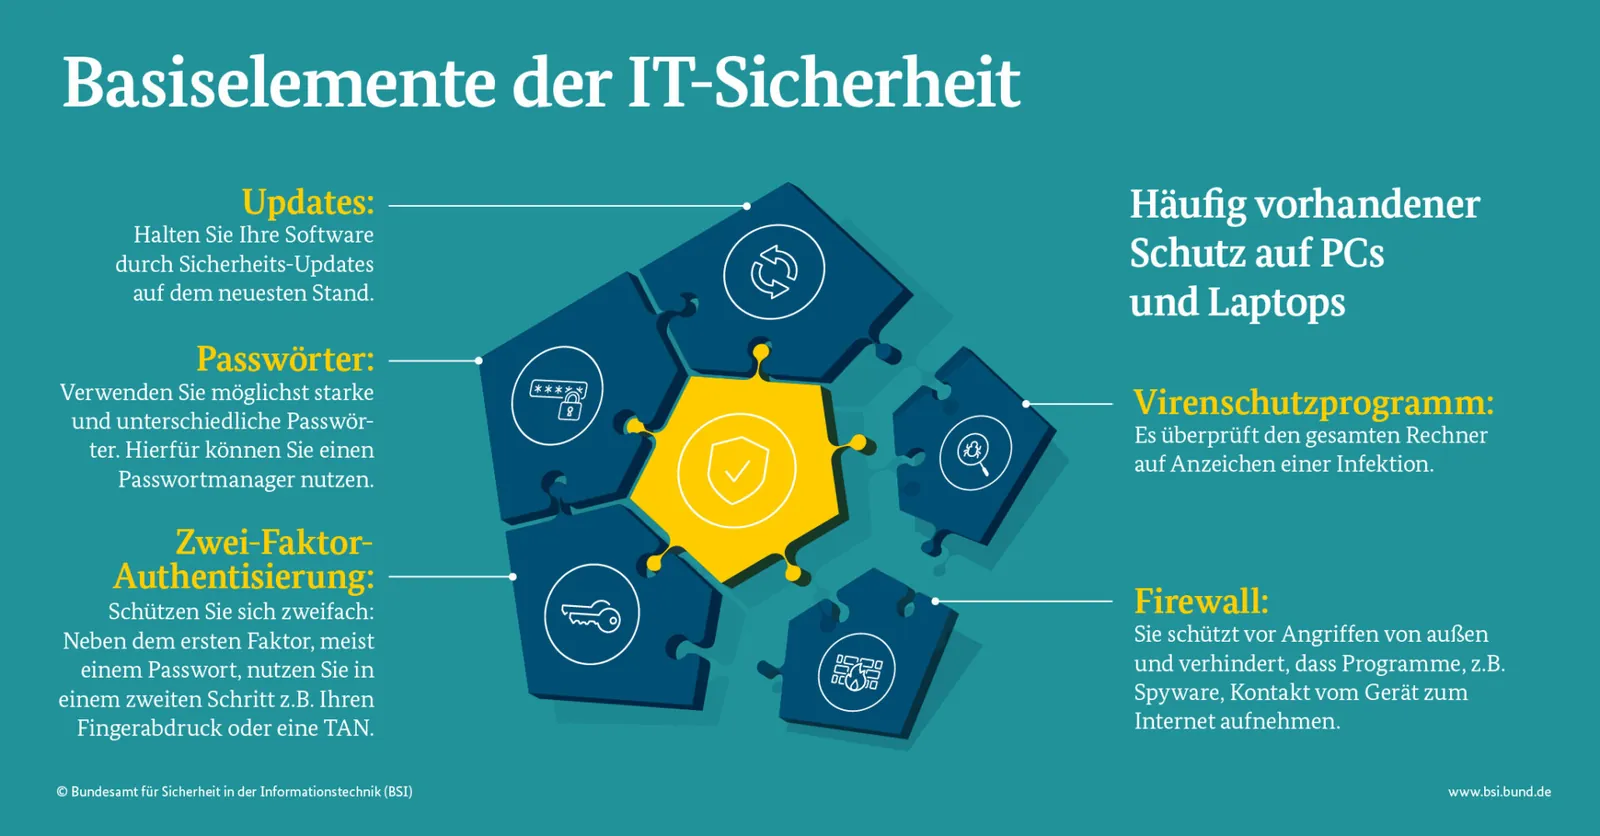
Почати варто з базового посилення захисту системи (hardening), наприклад за Linux Hardening Checklist: жодного прямого входу під root, SSH лише з ключами, а для облікових записів хостингу та VPN — додатково другий фактор. Змінений порт SSH відсікає автоматизовані сканування, але не замінює жодного з цих заходів.
Управління сертифікатами — серце безпеки TAK. Змініть стандартний пароль atakatak у скриптах для сертифікатів, перш ніж створювати власний центр сертифікації (CA), і захистіть кожен сертифікат окремим надійним паролем. Закриті ключі CA зберігайте офлайн. Втрачені пристрої або користувачів, які більше не працюють із системою, блокуйте негайно: деактивуйте обліковий запис і відкличте сертифікат через список відкликаних сертифікатів (CRL). Стежте за термінами дії, щоб вчасно оновлювати сертифікати.
Зручною і водночас безпечною є реєстрація через Quick Connect: користувачі отримують параметри підключення через QR-код або посилання й самостійно завантажують свій клієнтський сертифікат через порт 8446, увівши логін і пароль. Щоб це працювало без попередньо розданого файлу CA, порту 8446 потрібен сертифікат публічного центру сертифікації, наприклад Let’s Encrypt. Ставтеся до QR-кодів для реєстрації як до паролів: не друкуйте й не вивішуйте їх, а передавайте адресно. Як підключення виглядає на пристрої, показано в нашій інструкції ATAK для початківців.
Оновлення — обов’язок, а не опція. TAK Server розвивається в межах гілки 5.x; станом на жовтень 2026 року актуальна версія — 5.8. Перед кожним оновленням читайте release notes, заздалегідь робіть резервну копію бази даних і конфігурації та підтримуйте операційну систему, середовище виконання Java і PostgreSQL у версіях, яких вимагає реліз. Для активного захисту ми додатково розгортаємо на серверах TAK Hub honeypot і за бажанням перевіряємо систему на вразливості за допомогою open-source-інструмента аудиту.
Безпечна робота з Federation
Federation з’єднує ваш сервер із серверами партнерських організацій — і тим самим відчиняє ще одні двері. Використовуйте для Federation окреме сховище довірених сертифікатів (truststore), у якому є лише CA-сертифікати ваших партнерів. Відкривайте порти Federation у брандмауері тільки для адрес цих партнерів і через групи визначайте, якими даними ви ділитеся і які приймаєте. Регулярно перевіряйте наявні federation-з’єднання та розривайте ті, що більше не потрібні.
Комплексний захист завдяки безпеці клієнтів
Безпека TAK Server настільки сильна, наскільки сильний найслабший кінцевий пристрій. Шифруйте всі клієнтські пристрої, вчасно оновлюйте ATAK та операційну систему й установлюйте плагіни лише з надійних джерел. За допомогою Mobile Device Management (MDM) ви централізовано впроваджуєте політики безпеки; захищені пристрої, наприклад із GrapheneOS, ви можете отримати в нас як готове до роботи обладнання. Які механізми захисту мають самі ATAK і протокол CoT, ми пояснюємо в технічному огляді ATAK і CoT.
Самих лише технічних засобів недостатньо. Потрібні також чіткі політики безпеки та регулярне навчання ваших користувачів. Документуйте та аналізуйте кожен інцидент безпеки, щоб наступного разу реагувати швидше.
Професійна підтримка від TAK Hub
Усі ці заходи потребують експертизи та досвіду. TAK Hub підтримує вас індивідуальними серверними рішеннями — від захищеного сервера в Німеччині до мобільного сервера на місці — та консультаціями щодо вашої концепції безпеки. На наших навчаннях ви дізнаєтеся, як безпечно експлуатувати свою систему TAK.
Найкращі практики для щоденної експлуатації
Безпека — це рутина: встановлюйте оновлення без зволікань, відстежуйте журнали та з’єднання й налаштуйте автоматичні сповіщення про підозрілу активність. Регулярно створюйте резервні копії бази даних PostgreSQL, файлу CoreConfig.xml і каталогу сертифікатів (/opt/tak/certs). Оскільки там зберігаються ключі вашого CA, ці резервні копії потрібно шифрувати та зберігати окремо від сервера. Регулярно перевіряйте відновлення: резервна копія, яку жодного разу не відновлювали, — це лише надія.
Документуйте всі заходи безпеки та інциденти. Продуманий план реагування на інциденти (incident response plan) визначає, хто й що робить у надзвичайній ситуації, та обмежує збитки.
Висновок
Безпека TAK Server — це не одноразове завдання, а безперервний процес. Суворий брандмауер, чітке управління сертифікатами, регулярні оновлення, контрольована Federation і перевірені резервні копії — з цим ви будете добре підготовлені. Напишіть нам, якщо вам потрібна допомога із захистом вашого TAK Server, — ми охоче вас проконсультуємо.
Marcel Neuroth Засновник і керівник, TAK Hub
Марсель Нойрот є засновником і керуючим директором TAK Hub. Він служив в Афганістані, а потім здобув освіту з мехатроніки. В Україні він допомагав як волонтер, а згодом як керівник місій координував операції, зокрема евакуації поблизу лінії фронту. Під час цих місій він сам користувався ATAK. Сьогодні разом зі своєю командою він налаштовує системи TAK для екстрених служб, навчає їхній персонал і супроводжує проєкти в Європі, Латинській Америці та Південно-Східній Азії.