TAK Server ist das Rückgrat vieler Lagebilder: Positionen, Chats, Dateien und Videolinks eurer Teams laufen hier zusammen. Entsprechend gut muss der Server geschützt sein – ob er auf einem VPS in der Cloud, im eigenen Rechenzentrum oder mobil vor Ort läuft. In diesem Praxis-Guide zeigen wir euch, wie ihr die TAK Server Sicherheit auf den Stand von 2026 bringt: von der Firewall über Zertifikate und QR-Enrollment bis zu Updates, Federation und Backups.

Das Fundament: Die CIA-Triade der Serversicherheit
Die Basis jeder wirksamen Serverabsicherung ist die sogenannte CIA-Triade. Diese drei Grundprinzipien der Informationssicherheit helfen euch, jede Maßnahme für euren TAK Server einzuordnen.
Confidentiality (Vertraulichkeit)
Nur berechtigte Personen dürfen auf die Daten des TAK Servers zugreifen und sie verändern. Dafür sorgen starke Authentifizierung, sauber vergebene Rechte und Gruppen sowie ein durchdachtes Zertifikatsmanagement. Für den Serverzugang selbst gilt: SSH-Schlüssel statt Passwörter.
Integrity (Integrität)
Daten dürfen weder versehentlich noch böswillig verändert werden. Regelmäßige Sicherheitsprüfungen, Audit-Werkzeuge, Prüfsummen und eine lückenlose Protokollierung aller Änderungen machen unautorisierte Eingriffe sichtbar.
Availability (Verfügbarkeit)
Gerade im Einsatz muss das System für berechtigte Nutzer jederzeit erreichbar sein. Dazu gehören Schutz vor Denial-of-Service-Angriffen, Monitoring, getestete Backups und Redundanz – etwa ein zusätzlicher Server vor Ort, wie ihn TAK Hub mit dem mobile HQ anbietet. So arbeitet euer TAK Server auch dann, wenn die Infrastruktur im Einsatzgebiet ausfällt.
Der mehrstufige Sicherheitsansatz
Keine einzelne Maßnahme schützt einen TAK Server allein. Wirksam ist erst das Zusammenspiel mehrerer Schichten: Netzwerkgrenze, Server, Zertifikate, Clients und Organisation.
Sicherung der Servergrenze
Die erste Verteidigungslinie ist eine restriktive Firewall: Alles ist gesperrt, geöffnet wird nur, was ihr wirklich braucht. In der Standardkonfiguration sind das:
- Port 8089 (TLS) für die Streaming-Verbindung der TAK-Clients
- Port 8443 (HTTPS mit Client-Zertifikat) für Admin-Oberfläche, API und WebTAK
- Port 8446 (HTTPS ohne Client-Zertifikat) für das Zertifikats-Enrollment und den Login per Benutzername und Passwort
- Ports 9000/9001 für Federation – nur, wenn ihr euch tatsächlich mit anderen Servern verbindet
Unverschlüsselte Eingänge wie TCP/UDP auf Port 8087 bleiben deaktiviert. Die Admin-Oberfläche gehört nicht ins offene Internet: Erreichbar sollte sie nur über ein VPN wie WireGuard sein, wie wir es auch beim Videostreaming im TAK-Umfeld einsetzen. Für WebTAK bietet ein Reverse Proxy eine zusätzliche Schutzschicht. Wer den Server in eine DMZ stellt, isoliert ihn zusätzlich von anderen Netzbereichen.
Serversicherheit im Detail
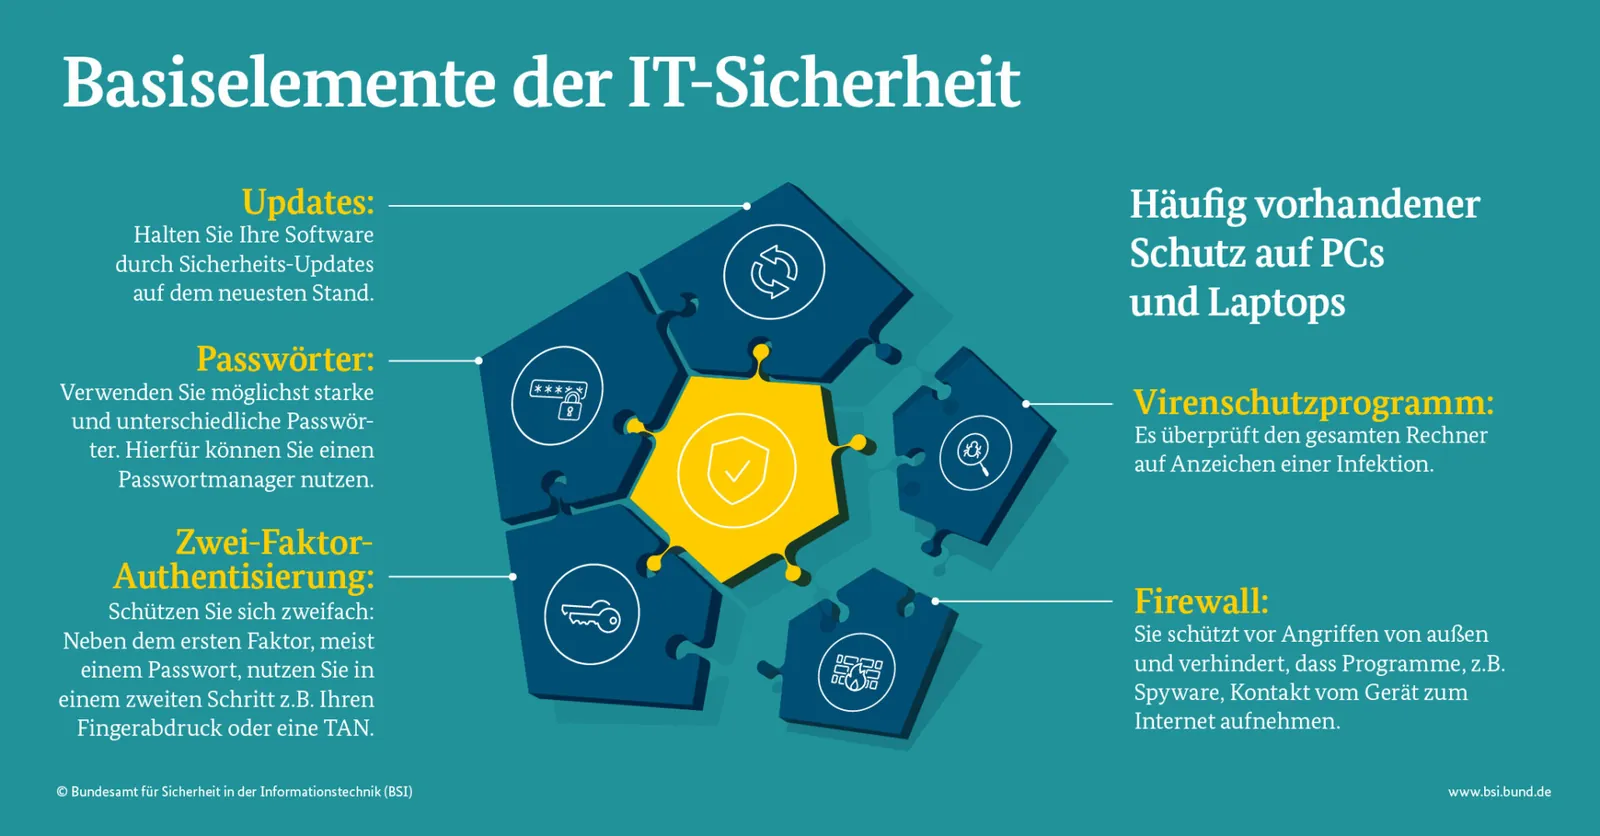
Am Anfang steht eine grundlegende Systemhärtung, etwa nach der Linux Hardening Checklist: kein direkter Root-Login, SSH nur mit Schlüsseln, zusätzlich ein zweiter Faktor für Hosting- und VPN-Konten. Ein geänderter SSH-Port hält automatisierte Scans fern, ersetzt aber keine dieser Maßnahmen.
Das Zertifikatsmanagement ist das Herzstück der TAK-Sicherheit. Ändert das Standardpasswort atakatak der Zertifikatsskripte, bevor ihr eure eigene Zertifizierungsstelle (CA) erzeugt, und schützt jedes Zertifikat mit einem eigenen, starken Passwort. Private Schlüssel der CA bewahrt ihr offline auf. Verlorene Geräte oder ausgeschiedene Nutzer sperrt ihr sofort: Benutzerkonto deaktivieren und Zertifikat über die Sperrliste (CRL) widerrufen. Ablaufdaten behaltet ihr im Blick, damit Zertifikate rechtzeitig erneuert werden.
Komfortabel und sicher zugleich ist das Enrollment per Quick Connect: Nutzer übernehmen die Verbindungsdaten per QR-Code oder Link und holen sich ihr Client-Zertifikat mit Benutzername und Passwort über Port 8446 selbst ab. Damit das ohne vorab verteilte CA-Datei funktioniert, braucht Port 8446 ein Zertifikat einer öffentlichen Zertifizierungsstelle wie Let’s Encrypt. Behandelt Enrollment-QR-Codes wie Passwörter – nicht ausdrucken und aushängen, sondern gezielt weitergeben. Wie die Verbindung auf dem Gerät aussieht, zeigt unser ATAK-Tutorial für Anfänger.
Updates sind Pflicht, nicht Kür. TAK Server wird in der 5.x-Reihe weiterentwickelt; im Oktober 2026 ist Version 5.8 aktuell. Lest vor jedem Update die Release Notes, sichert vorher Datenbank und Konfiguration und haltet Betriebssystem, Java-Laufzeit und PostgreSQL in den Versionen, die das Release vorgibt. Zur aktiven Verteidigung setzen wir auf TAK Hub Servern zusätzlich einen Honeypot ein und prüfen das System auf Wunsch mit einem Open-Source-Audit-Werkzeug auf Schwachstellen.
Federation sicher betreiben
Federation verbindet euren Server mit denen von Partnerorganisationen – und öffnet damit eine weitere Tür. Nutzt für Federation einen eigenen Truststore, in den nur die CA-Zertifikate eurer Partner kommen. Gebt die Federation-Ports in der Firewall nur für die Adressen dieser Partner frei und legt über Gruppen fest, welche Daten ihr teilt und welche ihr annehmt. Prüft bestehende Federations regelmäßig und trennt Verbindungen, die nicht mehr gebraucht werden.
Ganzheitlicher Schutz durch Client-Sicherheit
TAK Server Sicherheit ist nur so stark wie das schwächste Endgerät. Verschlüsselt alle Clients, haltet ATAK und Betriebssystem aktuell und installiert Plugins nur aus vertrauenswürdigen Quellen. Mit einem Mobile Device Management (MDM) setzt ihr Sicherheitsrichtlinien zentral durch; gehärtete Geräte, zum Beispiel mit GrapheneOS, bekommt ihr bei uns als einsatzfertige Hardware. Welche Schutzmechanismen ATAK und das CoT-Protokoll selbst mitbringen, erklären wir im technischen Deep Dive zu ATAK und CoT.
Technik allein reicht nicht. Klare Sicherheitsrichtlinien und regelmäßige Schulungen eurer Nutzer gehören dazu. Dokumentiert und analysiert jeden Sicherheitsvorfall, damit ihr beim nächsten Mal schneller reagiert.
Professionelle Unterstützung durch TAK Hub
All diese Maßnahmen erfordern Fachwissen und Erfahrung. TAK Hub unterstützt euch mit maßgeschneiderten Serverlösungen – vom gehärteten Server in Deutschland bis zum mobilen Server vor Ort – und mit Beratung zu eurem Sicherheitskonzept. In unseren Schulungen lernt ihr, euer TAK-System sicher zu betreiben.
Best Practices für den laufenden Betrieb
Sicherheit ist Routine: Spielt Updates zeitnah ein, überwacht Logs und Verbindungen und lasst euch bei Auffälligkeiten automatisch alarmieren. Sichert regelmäßig die PostgreSQL-Datenbank, die CoreConfig.xml und das Zertifikatsverzeichnis (/opt/tak/certs). Weil dort die Schlüssel eurer CA liegen, gehören diese Backups verschlüsselt und getrennt vom Server aufbewahrt. Testet die Wiederherstellung regelmäßig – ein Backup, das nie zurückgespielt wurde, ist nur eine Hoffnung.
Dokumentiert alle Sicherheitsmaßnahmen und Vorfälle. Ein ausgearbeiteter Incident-Response-Plan legt fest, wer im Ernstfall was tut, und begrenzt den Schaden.
Fazit
TAK Server Sicherheit ist keine einmalige Aufgabe, sondern ein fortlaufender Prozess. Mit restriktiver Firewall, sauberem Zertifikatsmanagement, regelmäßigen Updates, kontrollierter Federation und getesteten Backups seid ihr gut aufgestellt. Schreibt uns, wenn ihr Unterstützung bei der Absicherung eures TAK Servers wollt – wir beraten euch gern.
Marcel Neuroth Gründer und Geschäftsführer, TAK Hub
Marcel Neuroth ist Gründer und Geschäftsführer von TAK Hub. Er war Soldat in Afghanistan und studierte danach Mechatronik. In der Ukraine half er als Freiwilliger und koordinierte später als Missionsleiter Einsätze, darunter Evakuierungen nahe der Front. Dabei hat er ATAK selbst genutzt. Heute richtet er mit seinem Team TAK-Systeme für Einsatzorganisationen ein, schult deren Kräfte und begleitet Projekte in Europa, Lateinamerika und Südostasien.