TAK Server es la columna vertebral de muchos cuadros de situación: allí confluyen las posiciones, los chats, los archivos y los enlaces de video de sus equipos. Por eso el servidor debe estar bien protegido, tanto si funciona en un VPS en la nube como en su propio centro de datos o de forma móvil sobre el terreno. En esta guía práctica le mostramos cómo llevar la seguridad de su TAK Server al nivel de 2026: desde la firewall, los certificados y la inscripción por código QR hasta las actualizaciones, la federación y las copias de seguridad.

Los fundamentos: la tríada CIA de la seguridad de servidores
La base de toda protección eficaz de servidores es la llamada tríada CIA. Estos tres principios fundamentales de la seguridad de la información le ayudan a situar cada medida de protección de su TAK Server.
Confidentiality (Confidencialidad)
Solo las personas autorizadas pueden acceder a los datos del TAK Server y modificarlos. Para ello se necesitan una autenticación sólida, permisos y grupos bien definidos y una gestión de certificados bien pensada. Para el acceso al propio servidor rige una regla: claves SSH en lugar de contraseñas.
Integrity (Integridad)
Los datos no deben modificarse ni accidental ni maliciosamente. Las revisiones de seguridad periódicas, las herramientas de auditoría, las sumas de comprobación y el registro completo de todos los cambios hacen visibles las intervenciones no autorizadas.
Availability (Disponibilidad)
Durante una operación, el sistema debe estar siempre disponible para los usuarios autorizados. Esto incluye protección frente a ataques de denegación de servicio, monitoreo, copias de seguridad probadas y redundancia, por ejemplo, un servidor adicional sobre el terreno como el que TAK Hub ofrece con mobile HQ. Así, su TAK Server sigue funcionando aunque falle la infraestructura en la zona de operaciones.
Un enfoque de seguridad por capas
Ninguna medida aislada protege por sí sola un TAK Server. La eficacia surge de la combinación de varias capas: perímetro de red, servidor, certificados, clientes y organización.
Protección del perímetro del servidor
La primera línea de defensa es una firewall restrictiva: todo está bloqueado y solo se abre lo que realmente se necesita. En la configuración estándar, esto es:
- Puerto 8089 (TLS) para la conexión de streaming de los clientes TAK
- Puerto 8443 (HTTPS con certificado de cliente) para la interfaz de administración, la API y WebTAK
- Puerto 8446 (HTTPS sin certificado de cliente) para la inscripción de certificados y el inicio de sesión con usuario y contraseña
- Puertos 9000/9001 para la federación, solo si realmente se conecta con otros servidores
Las entradas sin cifrar, como TCP/UDP en el puerto 8087, permanecen desactivadas. La interfaz de administración no debe estar expuesta a internet: solo debería ser accesible a través de una VPN como WireGuard, tal como la utilizamos también en el streaming de video en el entorno TAK. Para WebTAK, un proxy inverso aporta una capa de protección adicional. Ubicar el servidor en una DMZ lo aísla además de otras áreas de la red.
Seguridad del servidor en detalle
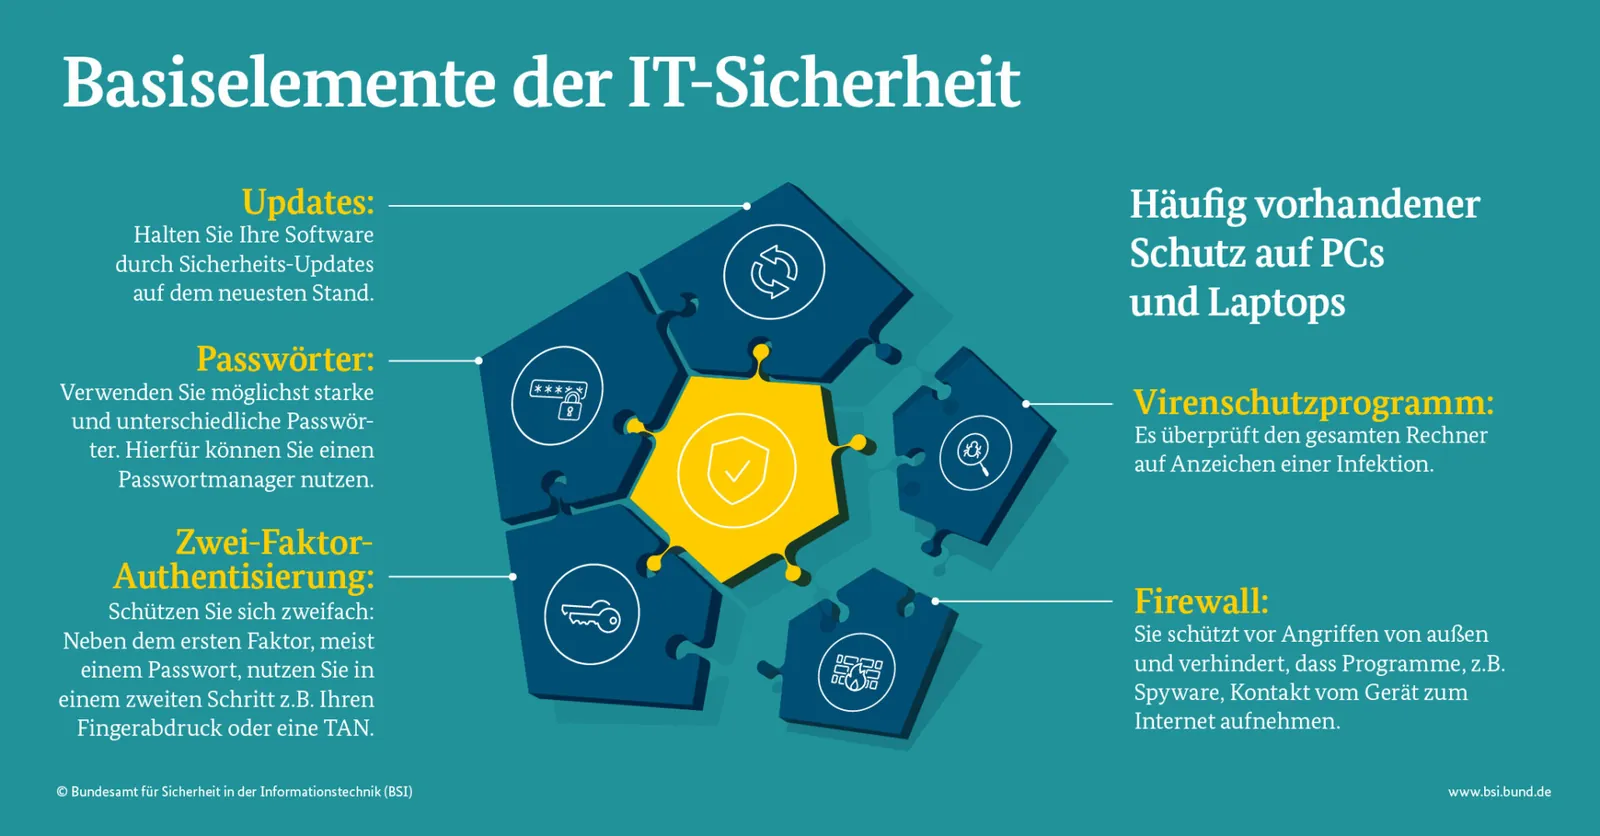
Todo empieza con un endurecimiento básico del sistema, por ejemplo siguiendo la Linux Hardening Checklist: sin inicio de sesión directo como root, SSH solo con claves y, además, un segundo factor para las cuentas de hosting y VPN. Cambiar el puerto SSH aleja los escaneos automatizados, pero no sustituye ninguna de estas medidas.
La gestión de certificados es el núcleo de la seguridad de TAK. Cambie la contraseña predeterminada atakatak de los scripts de certificados antes de crear su propia autoridad de certificación (CA) y proteja cada certificado con una contraseña propia y sólida. Guarde las claves privadas de la CA sin conexión. Bloquee de inmediato los dispositivos perdidos y a los usuarios que ya no forman parte del equipo: desactive la cuenta y revoque el certificado mediante la lista de revocación (CRL). Vigile las fechas de caducidad para renovar los certificados a tiempo.
La inscripción mediante Quick Connect es cómoda y segura a la vez: los usuarios obtienen los datos de conexión con un código QR o un enlace y solicitan ellos mismos su certificado de cliente con usuario y contraseña a través del puerto 8446. Para que esto funcione sin distribuir antes un archivo de la CA, el puerto 8446 necesita un certificado de una autoridad pública como Let’s Encrypt. Trate los códigos QR de inscripción como contraseñas: no los imprima ni los cuelgue en la pared, compártalos de forma selectiva. Cómo se ve la conexión en el dispositivo lo muestra nuestro tutorial de ATAK para principiantes.
Las actualizaciones son obligatorias, no opcionales. TAK Server sigue desarrollándose en la serie 5.x; en octubre de 2026 la versión actual es la 5.8. Antes de cada actualización, lea las notas de la versión, haga una copia de la base de datos y de la configuración y mantenga el sistema operativo, el entorno de Java y PostgreSQL en las versiones que indica cada versión. Como defensa activa, en los servidores de TAK Hub instalamos además un honeypot y, a petición, comprobamos las vulnerabilidades del sistema con una herramienta de auditoría de código abierto.
Federación segura
La federación conecta su servidor con los de organizaciones asociadas y, con ello, abre otra puerta. Utilice para la federación un almacén de confianza propio que contenga solo los certificados de CA de sus socios. Abra los puertos de federación en la firewall solo para las direcciones de esos socios y defina mediante grupos qué datos comparte y cuáles acepta. Revise periódicamente las federaciones existentes y elimine las conexiones que ya no necesite.
Protección integral mediante la seguridad de los clientes
La seguridad de un TAK Server depende del dispositivo más débil. Cifre todos los clientes, mantenga ATAK y el sistema operativo actualizados e instale plugins solo de fuentes de confianza. Con un sistema de administración de dispositivos móviles (MDM) aplica las políticas de seguridad de forma centralizada; los dispositivos reforzados, por ejemplo con GrapheneOS, están disponibles con nosotros como hardware listo para usar. Los mecanismos de protección que ofrecen ATAK y el protocolo CoT se explican en nuestro análisis técnico de ATAK y CoT.
La tecnología por sí sola no basta. Son indispensables políticas de seguridad claras y capacitaciones periódicas para los usuarios. Documente y analice cada incidente de seguridad para reaccionar más rápido la próxima vez.
Apoyo profesional de TAK Hub
Todas estas medidas requieren conocimientos especializados y experiencia. TAK Hub le apoya con soluciones de servidor a medida, desde el servidor reforzado en Alemania hasta el servidor móvil sobre el terreno, y con asesoría para su concepto de seguridad. En nuestras capacitaciones aprenderá a operar su sistema TAK de forma segura.
Buenas prácticas para la operación continua
La seguridad es rutina: instale las actualizaciones sin demora, supervise los registros y las conexiones y configure alertas automáticas ante cualquier anomalía. Haga copias de seguridad periódicas de la base de datos PostgreSQL, del archivo CoreConfig.xml y del directorio de certificados (/opt/tak/certs). Como allí se encuentran las claves de su CA, estas copias deben guardarse cifradas y separadas del servidor. Pruebe la restauración con regularidad: una copia de seguridad que nunca se ha restaurado es solo una esperanza.
Documente todas las medidas e incidentes de seguridad. Un plan de respuesta a incidentes bien elaborado establece quién hace qué en caso de emergencia y limita los daños.
Conclusión
La seguridad del TAK Server no es una tarea única, sino un proceso continuo. Con una firewall restrictiva, una gestión de certificados ordenada, actualizaciones periódicas, una federación controlada y copias de seguridad probadas, estará bien preparado. Contáctenos si desea apoyo para proteger su TAK Server; le asesoraremos con gusto.
Marcel Neuroth Fundador y director general, TAK Hub
Marcel Neuroth es fundador y director general de TAK Hub. Fue soldado en Afganistán y después estudió mecatrónica. En Ucrania ayudó como voluntario y más tarde coordinó operaciones como jefe de misión, entre ellas evacuaciones cerca del frente. En esas misiones usó ATAK él mismo. Hoy, junto con su equipo, implementa sistemas TAK para organizaciones de emergencia, capacita a su personal y acompaña proyectos en Europa, Latinoamérica y el Sudeste Asiático.